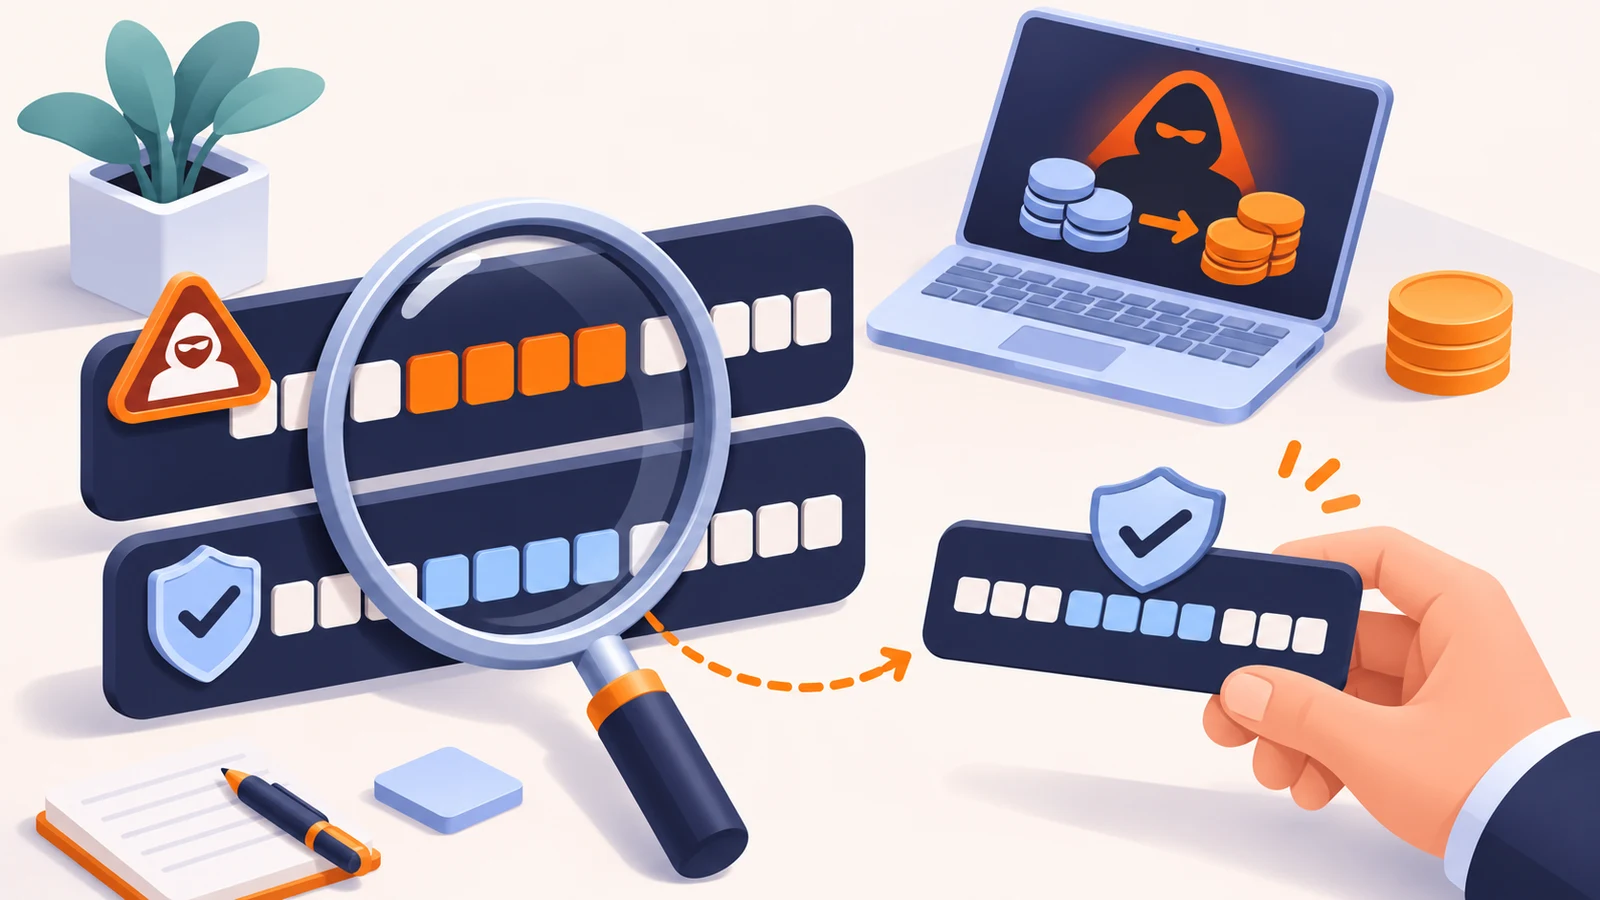
Address poisoning, ou envenenamento de endereço, é uma tentativa de colocar no seu histórico um endereço parecido com um que você reconhece. O objetivo é que, numa transferência seguinte, você copie o destino errado acreditando que está repetindo uma operação anterior.
Isso é diferente de um programa que troca o conteúdo da área de transferência, embora o resultado possa ser semelhante. Nos dois casos, olhar apenas o começo e o fim do endereço é insuficiente. Este tutorial aprofunda a conferência do destinatário; o fluxo completo de transferência está em como enviar cripto para sua carteira.
Passo 1: obtenha o destino fora do histórico de transações
Se vai enviar para sua própria carteira, abra a função de recebimento no aplicativo ou dispositivo correto e confirme a rede. Se o destinatário é outra pessoa ou empresa, peça uma instrução atual no canal verificado. Não trate uma transferência recebida sem solicitação como uma nova indicação de destino.
Uma movimentação pequena pode ter sido colocada ali apenas para aparecer na lista. Da mesma forma, o rótulo que você salvou no aplicativo é uma ajuda de organização, não uma confirmação independente de titularidade. Revalide o endereço quando houver troca de carteira ou qualquer instrução diferente.
Passo 2: confira rede e tipo de recebimento
Confirme ativo, rede e forma de recebimento antes de copiar os caracteres. A existência de um endereço com formato aceito pelo aplicativo não demonstra que o destinatário aceita aquele token naquela rede. Ter o mesmo formato em duas redes também não significa que ambas têm o mesmo suporte.
Para Bitcoin, confirme se o pedido é de transferência na blockchain ou outro formato de pagamento. Para USDT, confira a rede e a identidade do token. Uma conferência cuidadosa dos caracteres não resolve uma combinação incorreta entre ativo e rede.
Passo 3: compare depois de colar
Copie a instrução obtida no canal verificado e confira o campo já preenchido na carteira que enviará. Compare todos os caracteres, inclusive os do meio. Se o aplicativo encurtar a exibição, procure a visualização completa; não transforme reticências em uma aprovação automática.
Se usa um dispositivo dedicado que mostra o destino, confira as informações também nele, seguindo as instruções do fabricante. A tela do computador e a confirmação do dispositivo podem ter papéis diferentes. Se qualquer informação divergir, recuse a assinatura e esclareça a causa antes de continuar.
| Atalho arriscado | Conferência que o substitui |
|---|---|
| Copiar a última transferência da lista | Obter o endereço atual no recebimento ou canal verificado. |
| Olhar só começo e fim | Comparar a sequência inteira depois de colar. |
| Confiar no nome salvo | Confirmar que o endereço continua sendo o destino combinado. |
| Aprovar porque não houve alerta | Conferir mesmo quando o aplicativo não sinaliza risco. |
Passo 4: faça uma pausa na confirmação final
Leia destinatário, quantidade, ativo, rede e custo estimado da operação. Se você recebeu uma mensagem para “corrigir” o endereço no último instante, interrompa e confirme por um contato independente que já conhecia. Pressão de tempo não autentica uma instrução.
Um envio de teste pode ajudar quando há motivo e condições para isso, mas não substitui a conferência. Um teste para o endereço errado não confirma o destinatário certo. Se o aplicativo ou alguém trocar o destino entre o teste e a operação seguinte, a segunda transferência continua precisando de verificação completa.
Passo 5: se perceber a troca, preserve a evidência
Antes de transmitir, cancele a operação e confira a origem da instrução. Se a transação já foi enviada, registre o identificador, o destino efetivo, a rede e o canal em que recebeu o endereço. Procure o suporte oficial do serviço envolvido para entender as possibilidades, sem presumir reversão.
Não pague para alguém “limpar seu histórico” nem entregue a seed para rastrear uma transferência. A leitura de um TXID de Bitcoin usa informações públicas; ela não recupera o controle de um destino errado. O guia de golpes com cripto descreve abordagens que podem vir depois de uma perda.
Como levar o cuidado para uma operação na Fort
Na compra, confira o destino que você informa no grupo oficial. Na venda, use a instrução de recebimento confirmada para aquela operação; não reutilize um endereço de outra conversa por conveniência. Para vender criptomoedas e receber em Pix, combine antes as condições e a rede aceita.
A tabela deste guia é um roteiro de atenção, não um verificador automático. Formato válido e saldo anterior não provam titularidade. A responsabilidade prática é comparar a instrução de origem confiável com o destino que será efetivamente assinado, sem pular a leitura dos caracteres centrais.
Leia cada caso, pense na alternativa e abra a resposta para conferir. Este exercício não executa operações.
Caso 1 · Histórico
Chegou uma transferência pequena de endereço parecido com o de um fornecedor.
- A · Usar esse endereço no próximo pagamento.
- B · Obter novamente a instrução do fornecedor.
Conferir resposta do caso 1
B. O histórico pode ter sido usado como isca.
Caso 2 · Reticências
O aplicativo mostra início e fim iguais, mas esconde o meio.
- A · Abrir a sequência completa.
- B · Confirmar pela semelhança.
Conferir resposta do caso 2
A. A comparação precisa incluir todos os caracteres.
Caso 3 · Teste
Você fez um teste, mas na operação seguinte o endereço preenchido mudou.
- A · O teste anterior basta.
- B · Interromper e conferir de novo.
Conferir resposta do caso 3
B. Cada destino efetivo precisa corresponder à instrução verificada.
Referência técnica
A documentação da MetaMask sobre address poisoning, consultada em 20/11/2026, descreve o uso de endereços semelhantes para induzir cópias do histórico. Recursos de alerta variam conforme a carteira e a versão; não substituem a conferência humana do destino.
Perguntas frequentes
Conferir os primeiros e os últimos caracteres é suficiente?
Receber uma transferência pequena prova que fui invadido?
Uma carteira sem alerta garante o destino?
Conteúdo educativo, escrito pela Equipe Fort em 20 de novembro de 2026. Não é recomendação de investimento nem orientação jurídica ou contábil. Criptoativos são ativos de alto risco e podem sofrer variações relevantes de preço.